
Dolandırıcıların Yeni Tuzağına Dikkat! Telefonunuza Gelen Tek Bir Mesajla Bilgileriniz Çalınabilir!
Dolandırıcıların Yeni Tuzağına Dikkat! Telefonunuza Gelen Tek Bir Mesajla Bilgileriniz Çalınabilir!
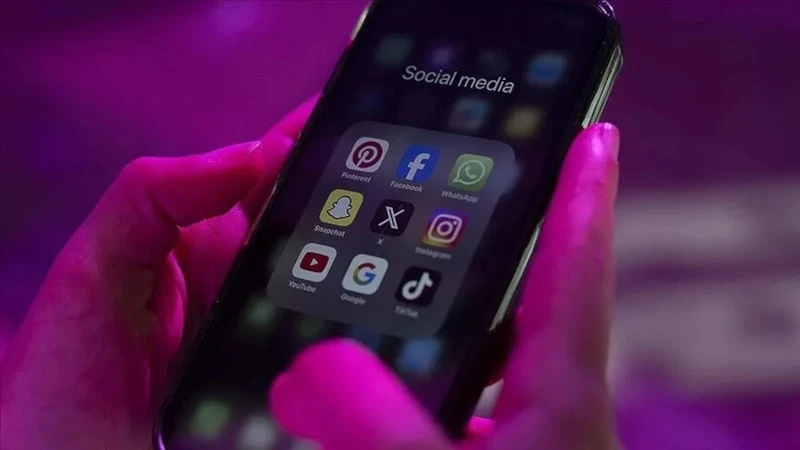
Telefon kullanıcılarını hedef alan dolandırıcılar, banka, kargo şirketi ve alışveriş platformlarının adını kullanarak hazırladıkları sahte mesajlarla kişisel bilgileri ele geçirmeye çalışıyor. Özellikle “Hesabınız kapatılacak”, “Kargonuz teslim edilemedi” ve “Ödemeniz alınamadı” gibi ifadelerle gönderilen mesajlar, vatandaşları sahte internet sitelerine yönlendirebiliyor. Uzmanlar, yapay zekâ teknolojilerinin de kullanıldığı yeni dolandırıcılık yöntemlerine karşı vatandaşları dikkatli olmaları konusunda uyarıyor.
Son dönemde cep telefonlarına ve e-posta adreslerine gönderilen sahte bildirimler, dijital dolandırıcılık yöntemleri arasında öne çıkıyor. Dolandırıcılar, vatandaşların günlük hayatta sıklıkla kullandığı banka, kargo ve e-ticaret şirketlerinin isimlerini kullanarak güven oluşturmaya çalışıyor.
Gönderilen mesajlarda genellikle acil işlem yapılması gerektiği belirtiliyor. “Hesabınız bloke edilecek”, “Ödemenizi tamamlamak için hemen tıklayın”, “Kargonuz teslim edilemedi” ve “Ödülünüzü almak için bağlantıya girin” gibi ifadelerle kullanıcıların düşünmeden hareket etmesi hedefleniyor.
Mesajlarda bulunan bağlantılara tıklayan vatandaşlar, gerçek kurumların internet sitelerine benzeyecek şekilde hazırlanmış sahte sayfalara yönlendirilebiliyor. Bu sayfalarda kullanıcı adı, şifre, banka kartı bilgileri ve kişisel veriler istenerek dolandırıcılık gerçekleştirilebiliyor.
Yapay zekâ teknolojilerinin yaygınlaşmasıyla birlikte sahte mesajların tespit edilmesi de zorlaşıyor. Geçmişte yazım hataları ve anlatım bozuklukları nedeniyle kolayca fark edilebilen dolandırıcılık mesajları, artık daha düzgün ve ikna edici ifadelerle hazırlanabiliyor.
Dolandırıcılar, sosyal medya hesaplarında ve internet ortamında herkese açık bulunan bilgilerden yararlanarak kişiye özel mesajlar da oluşturabiliyor. Bu nedenle mesajın düzgün Türkçeyle yazılmış olması veya kişisel bilgiler içermesi, güvenilir olduğu anlamına gelmiyor.
Dolandırıcılık girişimlerinde en sık kullanılan yöntemlerden biri de vatandaşları acele etmeye zorlamak. Hesaplarının kapanacağı, ödemelerinin iptal edileceği veya bir fırsatı kaçıracakları yönünde mesaj alan kullanıcılar, bağlantının güvenilirliğini kontrol etmeden işlem yapabiliyor.
Uzmanlar, özellikle banka ve kredi kartı bilgisi isteyen bağlantılara karşı dikkatli olunması gerektiğini belirtiyor. Bankalardan geldiği iddia edilen mesajlarda yer alan bağlantılar yerine bankanın resmi mobil uygulamasının kullanılması öneriliyor.
Benzer şekilde kargo teslimatıyla ilgili şüpheli bir bildirim alındığında, gönderilen bağlantıya tıklamak yerine ilgili kargo şirketinin resmi internet sitesi veya uygulaması üzerinden sorgulama yapılması gerekiyor.
Dolandırıcıların hazırladığı sahte internet sitelerinde gerçek kurumların logoları, renkleri ve sayfa tasarımları kullanılabiliyor. Ancak internet adresinde bulunan küçük bir harf değişikliği veya eklenen farklı bir kelime, sitenin sahte olduğunu gösterebiliyor.
Şüpheli e-postalarda bulunan “Abonelikten çık” bağlantılarının da her zaman güvenli olmadığı belirtiliyor. Bu bağlantılara tıklanması, bazı durumlarda e-posta adresinin aktif olarak kullanıldığının dolandırıcılara bildirilmesine neden olabiliyor.
Bu nedenle güvenilirliğinden emin olunmayan mesajların spam olarak işaretlenmesi ve bağlantılara tıklanmadan silinmesi tavsiye ediliyor.
Öte yandan dolandırıcılar, mesajların gönderen kısmında tanınmış şirketlerin isimlerini kullanabiliyor. Uzmanlar, yalnızca görünen gönderen adına güvenilmemesi ve e-postanın geldiği gerçek adresin dikkatlice kontrol edilmesi gerektiğini vurguluyor.
Vatandaşların herhangi bir işlem yapmadıkları halde telefonlarına gelen doğrulama kodlarına da dikkat etmeleri gerekiyor. Beklenmedik şekilde gelen giriş veya şifre doğrulama kodları, başka bir kişinin hesaba erişmeye çalıştığına işaret edebiliyor.
Böyle durumlarda doğrulama kodlarının kimseyle paylaşılmaması, gelen giriş taleplerinin onaylanmaması ve hesabın güvenlik ayarlarının resmi uygulama üzerinden kontrol edilmesi öneriliyor.
Dijital dolandırıcılık riskini azaltmak için güçlü ve birbirinden farklı şifreler kullanılması, iki aşamalı doğrulamanın etkinleştirilmesi ve kişisel bilgilerin güvenilir olmayan internet siteleriyle paylaşılmaması büyük önem taşıyor.
Ayrıca alışveriş ve üyelik işlemlerinde farklı e-posta adreslerinin kullanılması, sosyal medya gizlilik ayarlarının kontrol edilmesi ve geçmiş veri ihlallerinin güvenilir hizmetler üzerinden sorgulanması da alınabilecek önlemler arasında yer alıyor.
Uzmanlar, şüpheli bir bağlantıya yalnızca tıklamanın her durumda bilgilerin çalındığı anlamına gelmediğini ancak sahte sayfalara şifre, kart bilgisi veya doğrulama kodu girilmesinin ciddi güvenlik riskleri oluşturduğunu belirtiyor.
Özellikle para, şifre veya kişisel bilgi talep eden beklenmedik mesajlarda acele edilmemesi gerektiği vurgulanırken, birkaç saniyelik dikkatsizliğin ciddi maddi kayıplara ve kişisel verilerin ele geçirilmesine yol açabileceği konusunda uyarıda bulunuluyor.
Kaynak:Haber Merkezi
Türkçe karakter kullanılmayan ve büyük harflerle yazılmış yorumlar onaylanmamaktadır.